Is jouw onderneming klaar voor de nieuwe NIS2 cybersecurity eisen?
-
- Cybersecurity
Tips en advies
Vanaf 18 oktober treedt de NIS2-wet in werking. Deze wetgeving, gebaseerd op de Europese NIS2-richtlijn, is gericht op het verder verbeteren van de cyberveiligheid en incidentenbeheer binnen de EU-lidstaten. Een noodzaak aangezien cyberdreigingen de veiligheid van onze maatschappij en economie in toenemende mate onder druk zetten.
Maar op welke bedrijven is NIS2 nu van toepassing? Wie ziet toe op de naleving ervan, welke sancties worden opgelegd en welke gevolgen heeft dit voor jouw verzekeringen? We leggen het graag uit.
Wat is NIS2 concreet?
De NIS2-richtlijn is een opvolger van de eerste NIS-richtlijn uit 2016. Deze NIS-richtlijnen zijn ontwikkeld door de Europese Unie met als doel het collectieve niveau van cyberbeveiliging in de EU te versterken door strengere eisen te stellen aan de cyberbeveiliging in kritieke sectoren.
Vanaf 18 oktober wordt de NIS2-wet van kracht, waarmee België zijn maatregelen voor cyberbeveiliging, incidentenbeheer en toezicht aanscherpt. De eerdere NIS1 richtlijnen worden uitgebreid, meer sectoren zijn toegevoegd en strengere beveiligingsmaatregelen worden opgelegd. We komen zo tot een eerste verplichte wetgeving omtrent cybersecurity. Dit is te vergelijken met de GDPR-wetgeving die reeds in het leven werd geroepen voor data en gegevensbescherming.
Welke ondernemingen vallen onder NIS2?
Waar de NIS1 zich vooral richtte op organisaties van kritieke aard raakt de NIS2-wet veel meer organisaties en sectoren.
Onder NIS2 vallen alle organisaties die actief zijn in een van de sectoren of diensten die als 'zeer kritiek' of 'andere kritieke sector' worden aangemerkt, meer dan 50 voltijdse medewerkers in dienst hebben of een een jaaromzet en balanstotaal van meer dan 10 miljoen euro.
De NIS2 richtlijn is van toepassing op een aantal sectoren, welke zijn onderverdeeld in 2 categorieën. Valt het bedrijf in de categorie 'zeer kritiek', zijn er meer dan 250 werknemers of is er een omzet van meer dan €50 miljoen en een balanstotaal van meer dan €43 miljoen, dan moeten ze voldoen aan de NIS2 richtlijn. Valt het bedrijf binnen de categorie 'andere kritieke sector', zijn er minimaal 50 werknemers of een jaaromzet of balanstotaal van meer dan €10 miljoen, dan moeten ze ook voldoen aan de NIS2 richtlijn.
Goed om te weten
Het Nationaal Centrum voor Cybersecurity België, of kortweg CCB, heeft een Scoping tool ontwikkeld om te bepalen of jouw organisatie binnen het toepassingsgebied van de Belgische NIS2-wet valt.
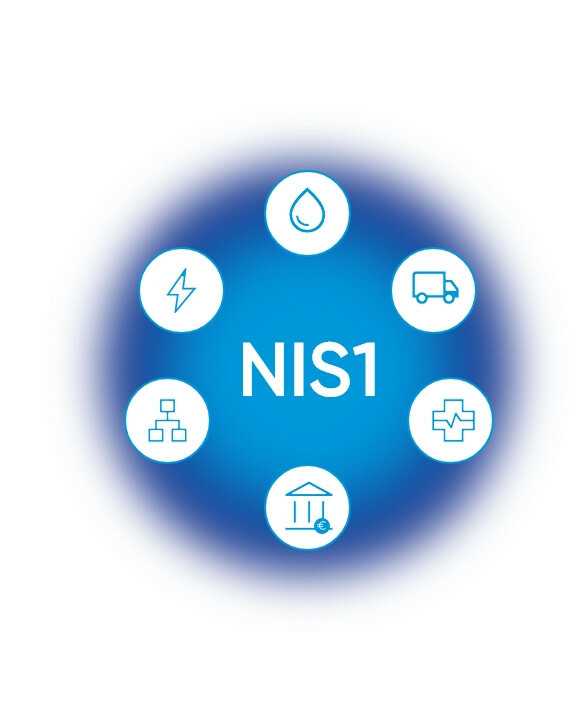
Zeer kritieke sectoren (essentiële sectoren):
energie (elektriciteit, stadsverwarming- en koeling, aardolie, aardgas, waterstof)
vervoer (lucht, spoor, water, weg)
bankwezen
infrastructuur van de financiële markten
gezondheidszorg
drinkwater
afvalwater
digitale infrastructuur
beheer van ICT-diensten
overheid
ruimtevaart
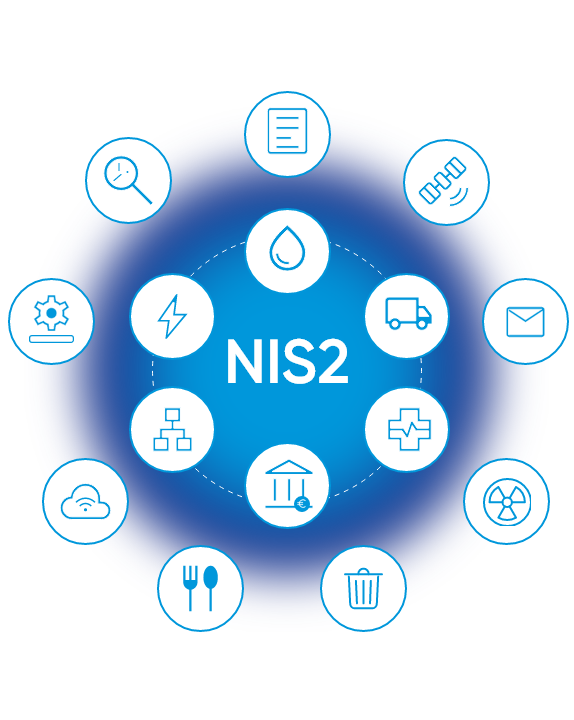
Andere kritieke sectoren (belangrijke sectoren):
post- en koerierdiensten
afvalstoffenbeheer
vervaardiging, productie en distributie van chemische stoffen
productie, verwerking en distributie van voedsel
vervaardiging van medische hulpmiddelen, informaticaproducten, elektrische apparatuur, machines, auto’s en andere transportmiddelen
digitale aanbieders
onderzoek
Ook als een onderneming niet direct onder de NIS2 valt, kunnen er toch gevolgen zijn
Kleine bedrijven en micro-ondernemingen vallen buiten de scope, tenzij anders bepaald. Maar ook organisaties die zaken doen met bedrijven die onder de NIS2 vallen komen met deze wetgeving in aanraking. Grotere bedrijven die wel onder de NIS2 vallen, stellen immers eisen aan hun leveranciers op het gebied van cyberveiligheid. Zij zijn onder de NIS2 verplicht om hun keten te controleren. Dit betekent dat je als kleiner bedrijf toch moet voldoen aan beveiligingsnormen om zaken te blijven doen met grote afnemers.
Wat moet je doen als jouw bedrijf onder de NIS2-wetgeving valt?
De NIS2 stelt een aantal verplichtingen aan bedrijven die onder deze wetgeving vallen:
Zorgplicht: Voer een risicoanalyse uit en neem passende ICT-beveiligingsmaatregelen.
Meldplicht: Meld incidenten binnen 24 uur.
Registratieplicht: Registreer uw organisatie bij het CCB.
Toezicht: Inspecteurs controleren naleving van de wet, inclusief zorg- en meldplicht.
Bedrijven moeten ook regelmatig cyberbeveiligingstrainingen organiseren voor hun werknemers. Dit stelt leidinggevenden in staat om cyberrisico's te identificeren en de genomen maatregelen te evalueren.
Wie houdt toezicht?
Het CCB (Centrum voor Cybersecurity België) is verantwoordelijk voor de naleving van de wet. Het CCB controleert of bedrijven de juiste maatregelen nemen en of ze voldoen aan de meldingsverplichtingen.
Voor essentiële bedrijven is er een verplichte conformiteitsbeoordeling, terwijl voor belangrijke bedrijven deze beoordeling op vrijwillige basis kan worden uitgevoerd, tenzij er een incident heeft plaatsgevonden.
Op de website van het CCB vind je meer informatie over de NIS2-wetgeving en de uitvoering hiervan.
Wat zijn de sancties bij niet-naleving?
Bij overtreding kunnen zowel administratieve sancties als geldboetes worden opgelegd. Voor essentiële bedrijven kunnen administratieve geldboetes oplopen tot 10 miljoen euro of ten minste 2% van de wereldwijde jaaromzet. Voor belangrijke bedrijven zijn deze boetes maximaal 7 miljoen euro of 1,4% van de jaaromzet.
Bestuursorganen en leidinggevenden zijn verantwoordelijk voor het goedkeuren en naleven van de cyberbeveiligingsmaatregelen en kunnen aansprakelijk worden gesteld bij overtredingen.
Het niet goed implementeren van bepaalde beveiligingsmaatregelen zal grotere gevolgen hebben. Je loopt niet alleen een groter risico op hacks, maar ook op financiële sancties die gebaseerd worden op je wereldwijde omzet.
Cybersecurity subsidies
Ondernemingen die hun cyberveiligheid duurzaam willen verbeteren via een officieel verbetertraject kunnen subsidies krijgen. VLAIO subsidieert 50% van de kosten voor het inkopen van deze externe begeleiding als het gaat om een kmo of een maatwerkbedrijf. Voor niet-kmo's die wel onder de NIS2-richtlijn vallen bedraagt de tussenkomst van VLAIO 35% van de kostprijs.
De kostprijs van de verbetertrajecten varieert van € 8.500 tot maximum € 35.000. Het traject kan enkel worden gesubsidieerd wanneer je een beroep doet op één van de dienstverleners die werden geselecteerd binnen een raamcontract van de Vlaamse overheid.
Meer info vind je op de website van VLAIO.
Welke impact heeft NIS2 op jouw verzekeringen?
Een belangrijk onderdeel van de voorzorgsmaatregelen binnen NIS2 is het afsluiten van een cyberverzekering. Om een dergelijke verzekering te kunnen afsluiten, dienen bedrijven eerst te voldoen aan bepaalde basisvereisten op het gebied van cyberbeveiliging, zoals multi-factor authenticatie en offline back-ups.
In geval van een cyberincident biedt een verzekering financiële bescherming en toegang tot experts die helpen bij het snel afhandelen van het incident. Daarnaast kan een verzekering voor bestuurdersaansprakelijkheid van belang zijn, gezien de specifieke verantwoordelijkheden die aan bestuurders worden opgelegd.
Onze specialisten staat steeds voor je klaar.
Het hele ADD team

Laatste nieuws over cybersecurity
Alle nieuwsberichten